喵喵喵~
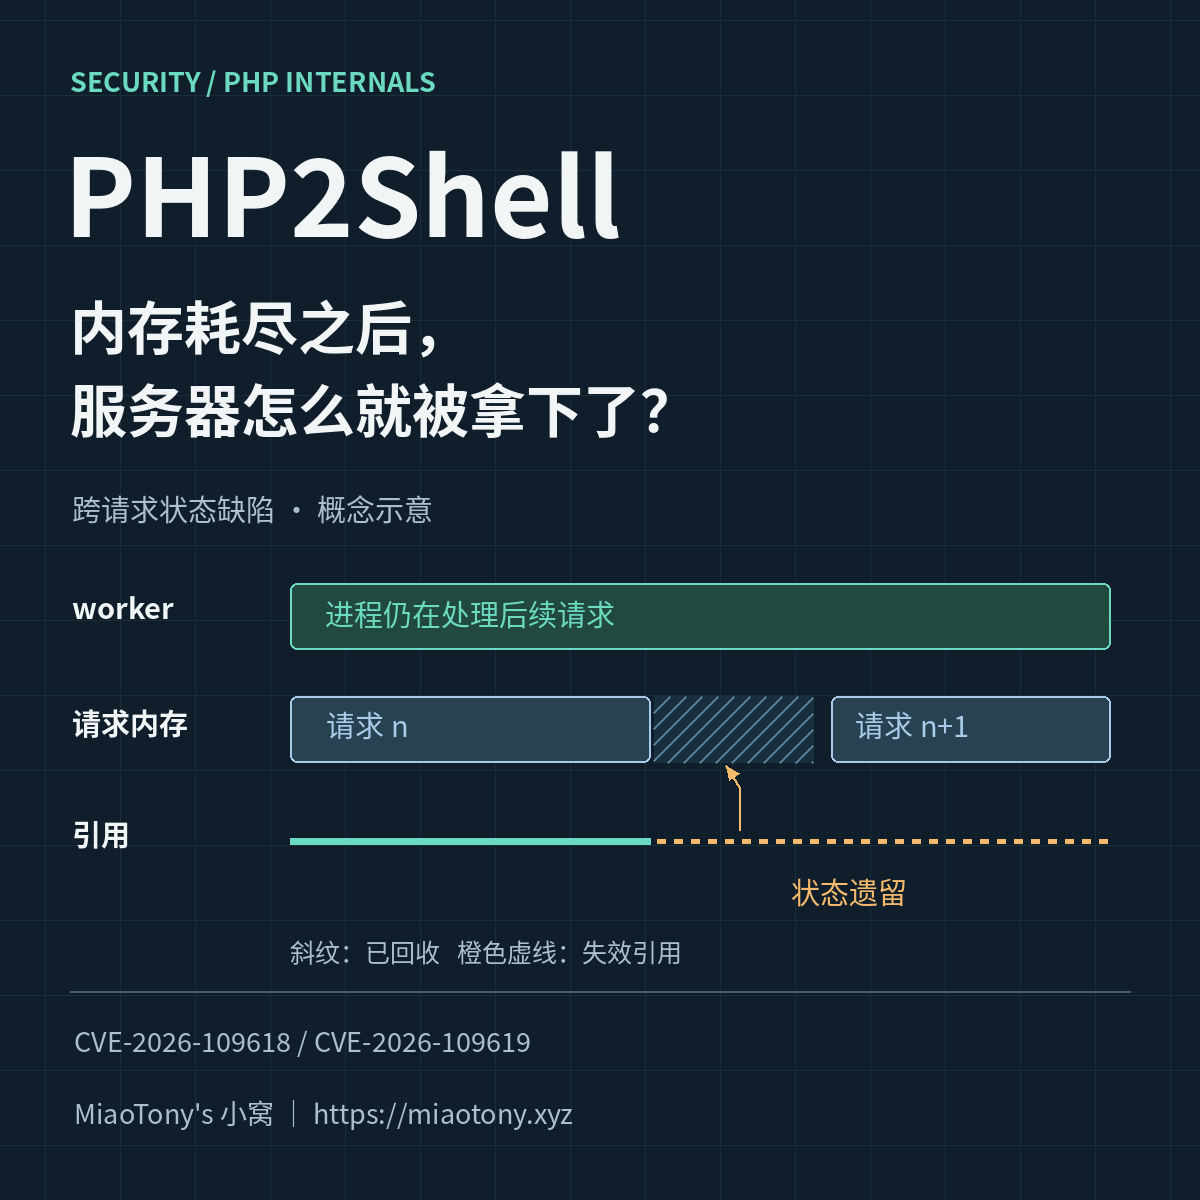
Security | PHP2Shell:内存耗尽之后,服务器怎么就被拿下了? Security | PHP2Shell:内存耗尽之后,服务器怎么就被拿下了?
2026 年 10 月 21 日,#PHP 8.5.12 等版本紧急修复两个 CVSS 9.2 的未认证 RCE。本文从当晚半个互联网的停服现场说起,拆解 CVE-2026-109618 / 109619 的三条利用路径、可复用攻击原语,以及 9bie 在官方默认配置上跑通的纯 HTTP 武器化链,兼谈修复与检测。
2026-10-22
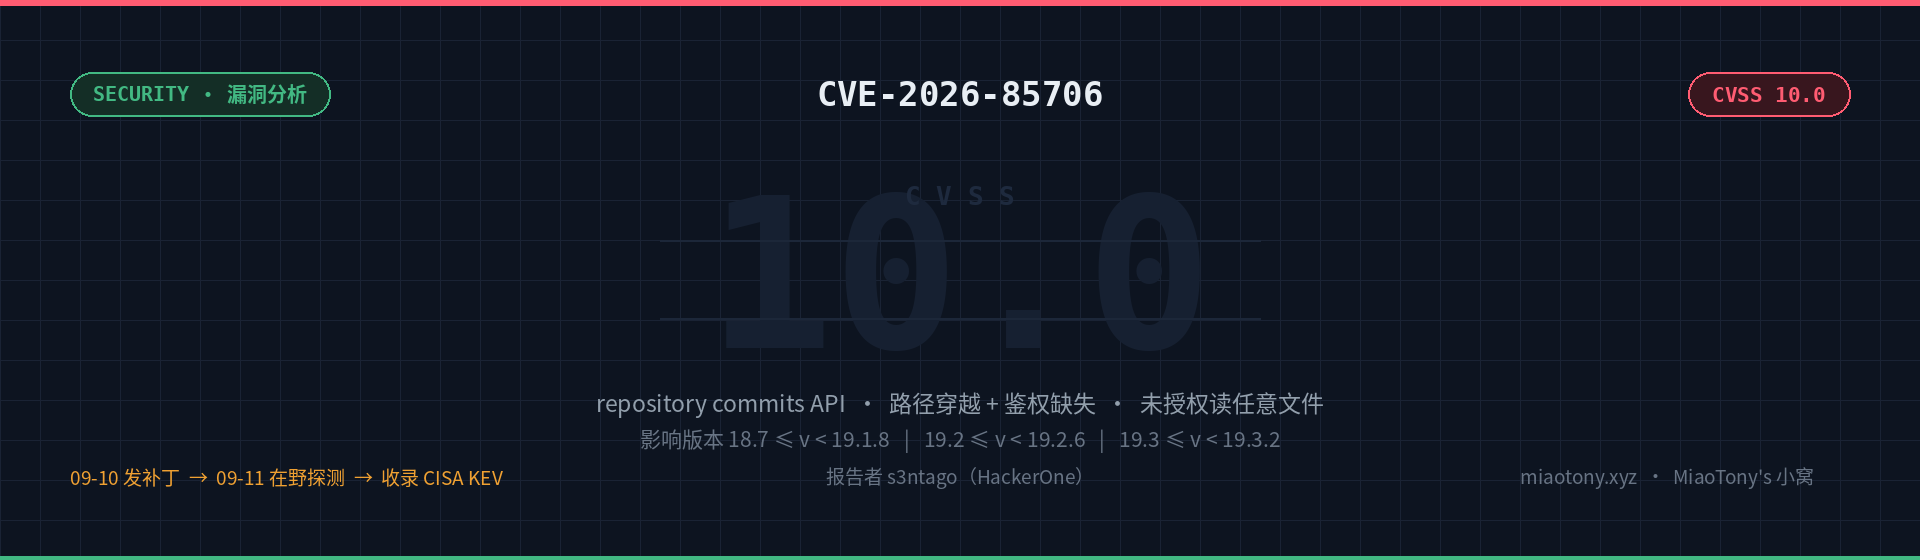
Security | CVE-2026-85706 GitLab 未授权任意文件读取漏洞分析 Security | CVE-2026-85706 GitLab 未授权任意文件读取漏洞分析
九月初 GitLab 放了个 CVSS 10.0 的紧急补丁,仓库 commits API 既漏了鉴权、又直接信了客户端可控的文件路径,未登录就能读服务器上的任意文件。补丁发布第二天就有在野探测,随后进了 CISA KEV 目录。这篇博客就从 patch diff 入手,扒一扒这个洞的两个根因和官方的修复思路。
2026-09-12